《个人信息出境标准合同办法》的影响与互联网信息服务合规路径
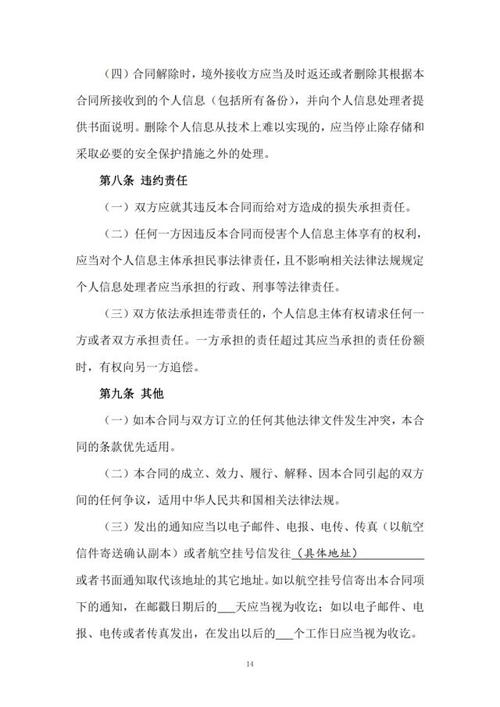
2月24日,国家互联网信息办公室正式公布《个人信息出境标准合同办法》(以下简称《办法》),标志着我国个人信息出境合规体系进一步细化与落地。作为《个人信息保护法》的重要配套规章,《办法》为符合条件的个人信息处理者提供了一条便捷、可预期的出境路径,对互联网信息服务行业产生深远影响。\n\n一、《办法》核心要点解读\n《办法》明确了适用标准合同出境的条件:个人信息处理者非关键信息基础设施运营者、处理个人信息不满100万人、自上年1月1日起累计向境外提供个人信息不满10万人且不含敏感个人信息,同时需完成个人信息保护影响评估。标准合同内容涵盖双方义务、境外接收方责任、个人权利保障等条款,并要求在合同生效后10个工作日内向省级网信部门备案。监管机构将定期开展抽查,确保合同履行与评估真实性。\n\n二、对互联网信息服务企业的合规要求\n对于涉及数据出境的互联网企业,《办法》带来四项核心合规任务:其一,开展个人信息保护影响评估,重点评估出境目的、方式、范围及境外接收方保护能力;其二,严格对照标准合同范本订立合同,不得删减或变更实质性条款;其三,建立出境记录留存制度,保存评估报告与合同文本至少3年;其四,履行告知同意义务,取得个人单独同意。违规企业可能面临责令整改、警告、罚款直至暂停业务等处罚。境外接收方所在国家或地区的法律环境变化将成为持续合规的关键变量,企业需建立动态监测机制。\n\n三、互联网信息服务的实践场景\n在具体业务中,互联网企业需针对不同场景分类施策。例如:跨境电商平台在用户下单后需将收货人姓名、地址、电话等个人信息传输至境外物流服务商,应在标准合同中约定境外接收方仅限用于配送目的;国际云服务商为某企业提供海外数据存储,不得超出标准合同约定的处理目的和方式;在线教育平台聘任外籍教师进行教学时掌握学员信息,应避免将学员信息直接披露给外籍教师个人。建议企业优先采用数据本地化、去标识化或假名化等技术手段减少出境个人信息数量,并在标准合同签订前充分验证接收方的安全能力。\n\n四、与安全评估、认证的关系\n《办法》不与安全评估、认证“三选一”脱节。满足条件的企业可选择标准合同出境,但鼓励非加密方式一次性传输大量个人信息者采用安全评估这一要求依然不可绕过。监管政策强调了优先就地存储,要求在合同正式签署前严格避免将北京及其他敏感城市相关疫情场景信息传输至境外。企业应结合自身数据类型与规模,搭配法律、技术双线力量实现全周期管理。\n\n五、展望与实施建议\n个人信息出境标准合同办法自2023年6月1日起施行。不合规者不能仅靠在境外发布私信文案展开探讨。服务过程中还应留意小程序卡片及本地处置目录审查限制,后者在当前监管政策要求指引下明确限定合同履行所在国的司法层面输出路径,不做告知行为即面行政处罚。总的表述遵循严格备案和最小化处理的相关原则不会改变,后续可能的强制性倒计时安排(需依据最终出台的最高部门规范性文件所定时间表执行)应当提高日常安全环境的性能支持做落实,并按照统一公示语调和行为约束自我规范调整系统;强化出境方式逐项强制安全,联动出台支撑评估数据防护和网络执行操作绩效性评价相应进程并行机制。“及时自2023年上半年自查并将范围留至指定接受最大容差不能迟于办法和未来的各地数据规定作出的最终日期安排,勿被所限文本对行为采用阻碍、模糊及规避实质性正式表态为目的违法方式触发其它部门最高额判处罚金。”业内人士如是推断并声称行业需要在明年窗口期取得操作跟进要素相应检测结论以避免风险实质化验证启动后出具整改和陈述举证条件不够稳定引发合规数字资产发生类似无法流转问题的流程疏漏机制过度复杂状况发生。
如若转载,请注明出处:http://www.gxzhongchuanghuamei.com/product/89.html
更新时间:2026-11-21 23:38:19